我虽然有几台服务器,但被攻击的次数微乎其微,首先是套了盾,在小圈子里也没得罪过谁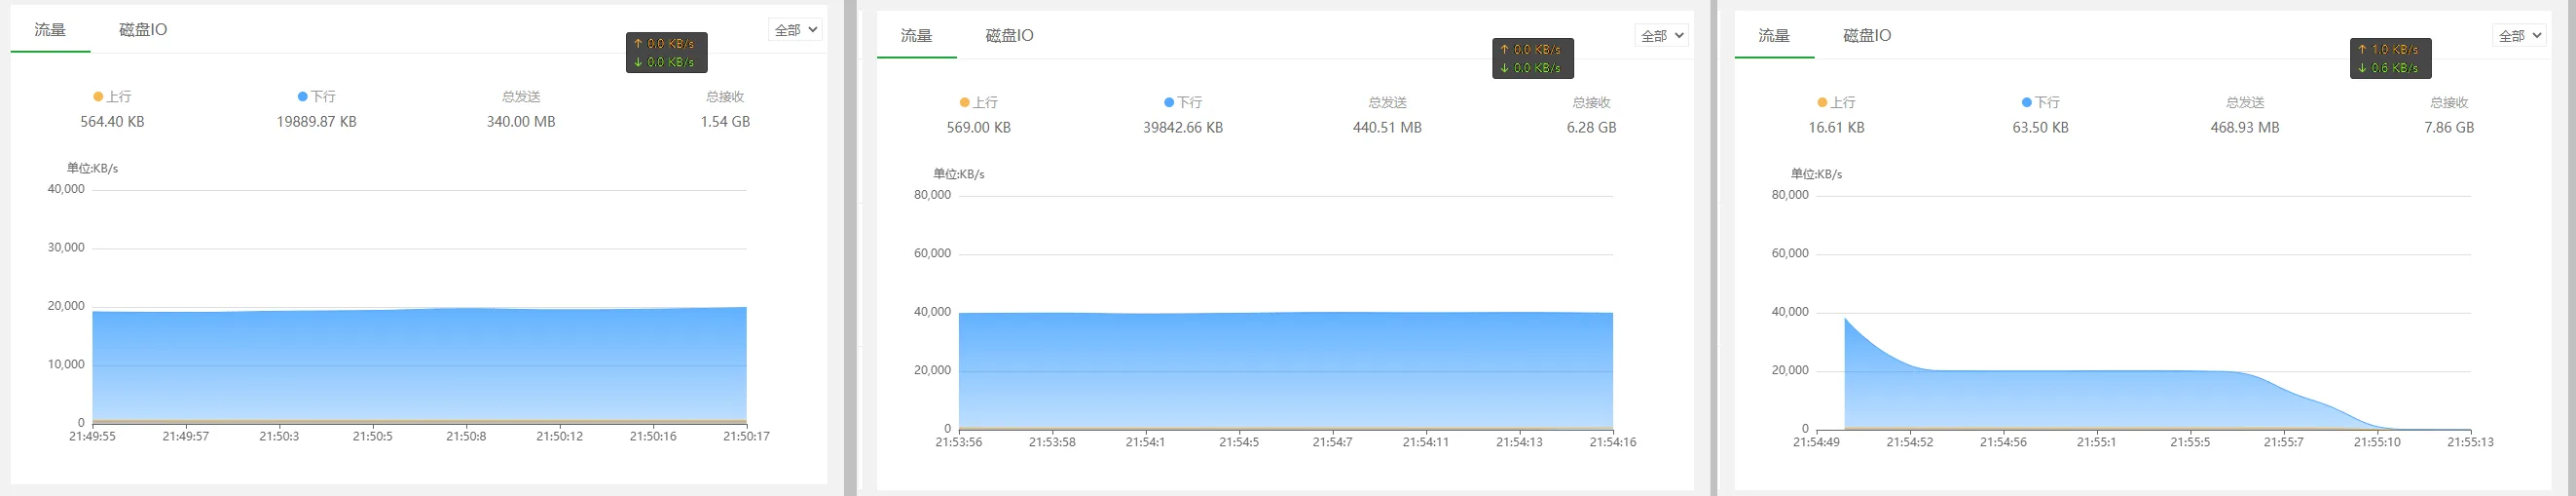
我正常重启了一下服务器之前没注意,发现有段DDOS在打 量不大,我看到的大概就五分钟吧打了7G左右,之前是多少我就没看到,美国的服务器你打不动还要这么无聊,我也就没怎么管
凌晨又开始渗透,系统封了一大堆IP,怎么这么无聊一个人,是谁我基本知道了,那么一点点小事情斤斤计较,具体什么事我就不说了,省的说我冤枉他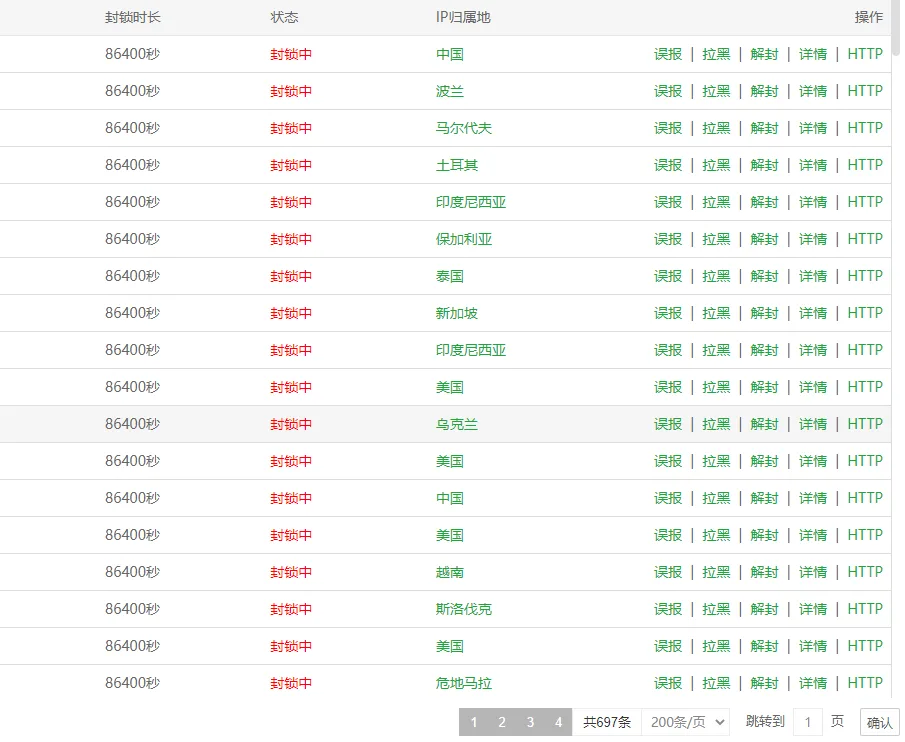
事件处置流程
遭遇异常流量时应先保留访问日志、系统日志和监控数据,确认攻击类型、影响范围与源站暴露情况。
后续防护
根据业务情况配置限速、WAF、CDN、源站访问控制和告警;不要公开未核实的攻击来源信息。